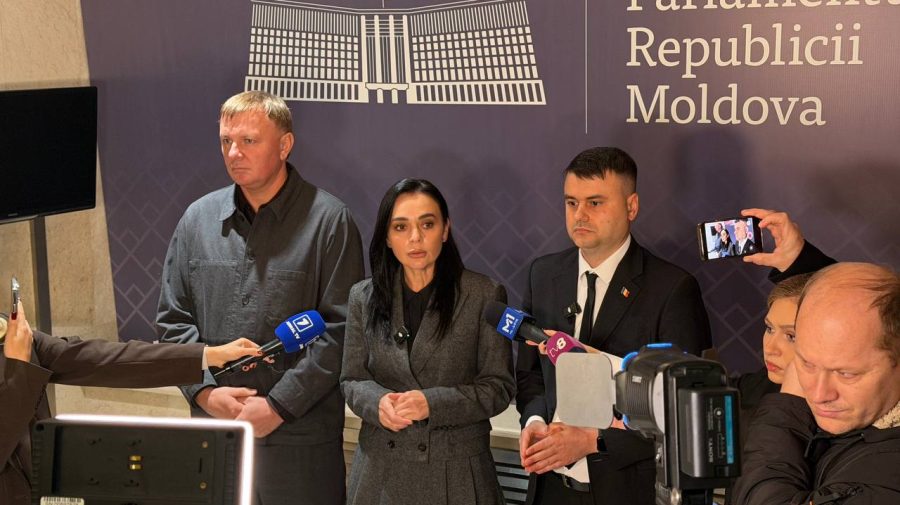
Comasarea Serviciului Tehnologia Informației și Securitate Cibernetică (STISC), a Agenției de Guvernare Electronică și a Agenției pentru Securitate Cibernetică într-o singură instituție este propunerea fracțiunii Partidului Nostru, formulată în urma audierilor parlamentare privind atacurile cibernetice asupra sistemelor informaționale de stat.
Reprezentanții formațiunii susțin că între cele trei instituții a lipsit comunicarea și că niciuna nu și-a asumat responsabilitatea pentru incidentul în urma căruia au fost extrase date asociate cu aproximativ 750.000 de persoane. Audierile autorităților publice competente au avut loc în cadrul Comisiei parlamentare pentru securitate națională, apărare și ordine publică și s-au desfășurat cu ușile închise.
Vicepreședinta Fracțiunii Partidului Nostru, Elena Grițco, a declarat după ședință că primele concluzii sunt preliminare și că urmează să fie efectuat un audit la instituțiile implicate. Cert este însă că cele trei instituții responsabile nu au comunicat și nu și-au coordonat acțiunile, iar incidentul a fost semnalat abia după sesizările cetățenilor.
„Fracțiunea Partidului Nostru a comunicat și în cadrul acestei audieri că insistă asupra creării unei comisii de anchetă pentru constatarea ilegalităților comise de instituții, care au permis furtul datelor cetățenilor Republicii Moldova. În cadrul acestei comisii am putea formula și propuneri de modificare a legislației, inclusiv privind comasarea celor trei instituții de stat responsabile, dar în final niciuna nu își asumă responsabilitatea. Aceasta este una dintre concluziile audierilor de astăzi”, a declarat Elena Grițco.
Deputata a pus sub semnul întrebării și modul în care au funcționat sistemele de alertă ale autorităților. Potrivit acesteia, accesările neautorizate ar fi început la 19 octombrie, iar instituțiile au aflat despre incident abia după ce cetățenii au semnalat probleme. Parlamentara susține că audierile au scos în evidență lipsa de coordonare dintre instituțiile responsabile de protecția datelor și securitatea cibernetică.
„Anume pentru că sunt trei instituții responsabile de protecția datelor cu caracter personal și de securitatea cibernetică, dar, într-un final, am auzit că nimeni nu poartă responsabilitate, am ajuns la concluzia că între aceste instituții a lipsit comunicarea și coordonarea acțiunilor. Elementar, nu prea au știut ce se întâmplă și cum să comunice între ele. De aceea am venit cu propunerea ca aceste instituții să fie comasate, astfel încât în țara noastră să existe o singură instituție responsabilă de acest domeniu. În acest context, urmează să modificăm legislația pentru a permite crearea unei instituții unice. Instituțiile au înțeles că se întâmplă ceva doar după sesizările cetățenilor”, a declarat deputata.
Deputatul Alexandr Berlinschii a atras atenția că, pe lângă cauza penală deschisă pentru accesul ilegal la informația computerizată, trebuie verificată și eventuala neglijență în serviciu a persoanelor responsabile. El a precizat că la audieri au participat și reprezentanți ai organelor de urmărire penală.
„La aceste audieri apare aceeași întrebare: avem trei instituții în stat – STISC, Agenția de Guvernare Electronică și Agenția pentru Securitate Cibernetică. Uitați-vă cât de frumos sună: toată lumea asigură securitatea cibernetică, pentru ca, într-un final, să aflăm că sute de mii de date cu caracter personal au fost furate. De aceea, o simplă demisie nu înseamnă că cei responsabili scapă de răspundere. Organele de urmărire penală trebuie să ne spună dacă atribuțiile de serviciu au fost îndeplinite sau nu”, a declarat Alexandr Berlinschii.
La rândul său, deputatul Constantin Cuiumju a afirmat că reprezentanții Agenției de Guvernare Electronică au dat asigurări că până la 27 noiembrie vor fi disponibile rezultatele auditului și informații suplimentare despre incident.
„Nu putem comunica multe date, dar cu siguranță am fost informat că, până la data de 27 noiembrie, vor fi făcute publice toate informațiile, iar tabloul va fi mai clar. Până atunci sperăm să fie finalizat și auditul. Așa ne-au asigurat cei de la Agenția de Guvernare Electronică”, a spus Constantin Cuiumju.