


Șapte servere folosite de infractori pentru a fura date și a lansa atacuri cibernetice au fost identificate și blocate în Republica Moldova. Acțiunea a avut loc în cadrul unei operațiuni internaționale, coordonate de EUROPOL, care a vizat trei rețele de programe malițioase: Gootloader, CastleRAT și StealC.
Ofițerii Centrului pentru combaterea crimelor cibernetice din cadrul Inspectoratului Național de Investigații (INI) au participat la investigație alături de autoritățile din mai multe țări. În urma verificărilor, aceștia au descoperit că șapte servere de pe teritoriul Republicii Moldova găzduiau componente ale infrastructurii folosite de grupările infracționale. Accesul la aceste servere a fost blocat, iar datele au fost păstrate pentru a putea fi folosite ca probe în anchetă.
La nivel internațional, autoritățile au neutralizat 235 de servere și 257 de domenii. Acestea erau folosite pentru răspândirea programelor malițioase, furtul informațiilor personale și pregătirea atacurilor informatice, inclusiv a celor prin care infractorii blochează datele victimelor și cer bani pentru restabilirea accesului.
Operațiunea a vizat trei programe malițioase, fiecare folosit în scopuri diferite.
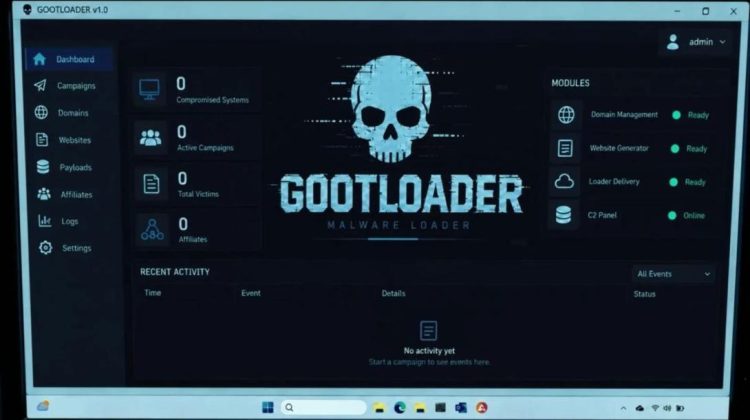
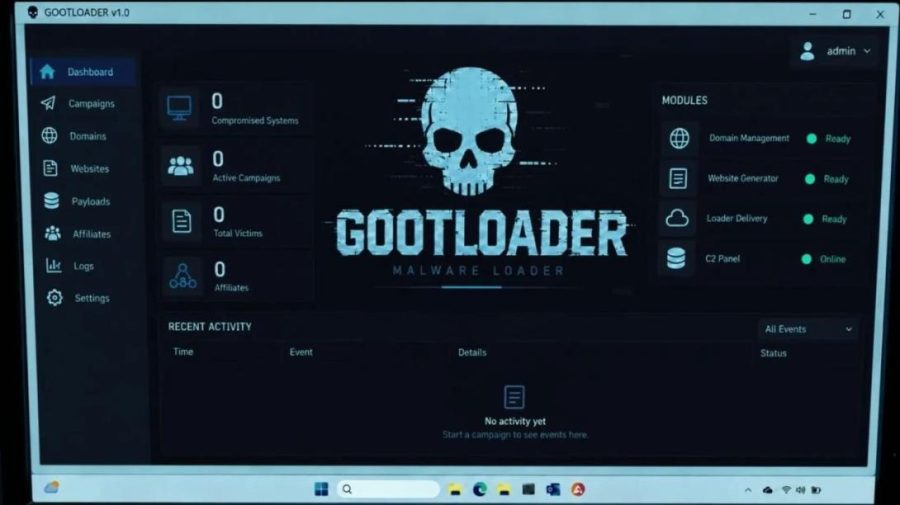
Gootloader ajungea în calculatoarele victimelor prin documente juridice false, publicate pe site-uri compromise. Odată instalat, programul putea descărca și alte aplicații periculoase, inclusiv cele folosite în atacuri de tip ransomware. În cadrul operațiunii au fost neutralizate 14 servere și 218 domenii, iar 681 de site-uri infectate au fost curățate.
CastleRAT le permitea atacatorilor să controleze de la distanță calculatoarele infectate, să acceseze informațiile stocate și să execute comenzi fără acordul proprietarilor. În acest caz, au fost sechestrate 120 de servere și 39 de domenii.
StealC era folosit pentru a fura informații din dispozitivele infectate, precum parole, date de acces la conturi și identități digitale. Ulterior, aceste informații puteau fi vândute sau utilizate pentru fraude. Autoritățile au neutralizat 102 servere care făceau parte din această infrastructură.
În urma operațiunii, oamenii legii au descoperit peste șase milioane de combinații de nume de utilizator și parole sustrase de la victime. Datele conturilor compromise prin CastleRAT urmează să fie incluse în platforme internaționale precum Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC. Astfel, persoanele vizate vor putea verifica dacă datele lor de acces au fost furate.
La operațiunea „ENDGAME” au participat peste 30 de parteneri din sectorul public și privat, cu sprijinul Centrului European de Combatere a Criminalității Informatice din cadrul EUROPOL.