Curs valutar
  • EUR
    20.0954
    -0.1737%
  • USD
    18.0365
    -0.2861%
  • RUB
    0.2239
    -0.3126%
  • RON
    3.7602
    -0.0585%
  • UAH
    0.3960
    -0.1768%

Toate știrile

30 octombrie 2026

(DOC) Consilieră PSRM în CMC, „luată la ochi” de Consiliul pentru Egalitate. I-a numit pe romi, țigani

08 Mai 2021, 10:18
 // Categoria: Politica // Autor:  Realitatea.md
08 Mai 2021, 10:18 // Politica //  Realitatea.md

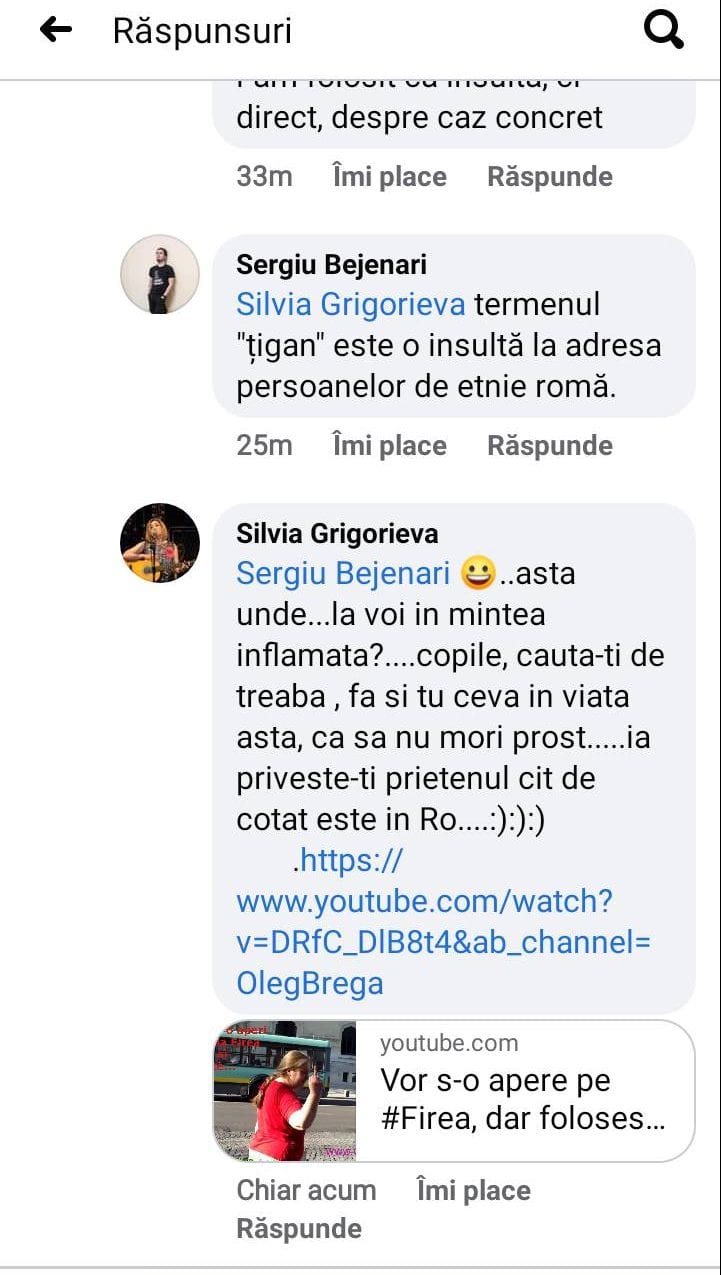
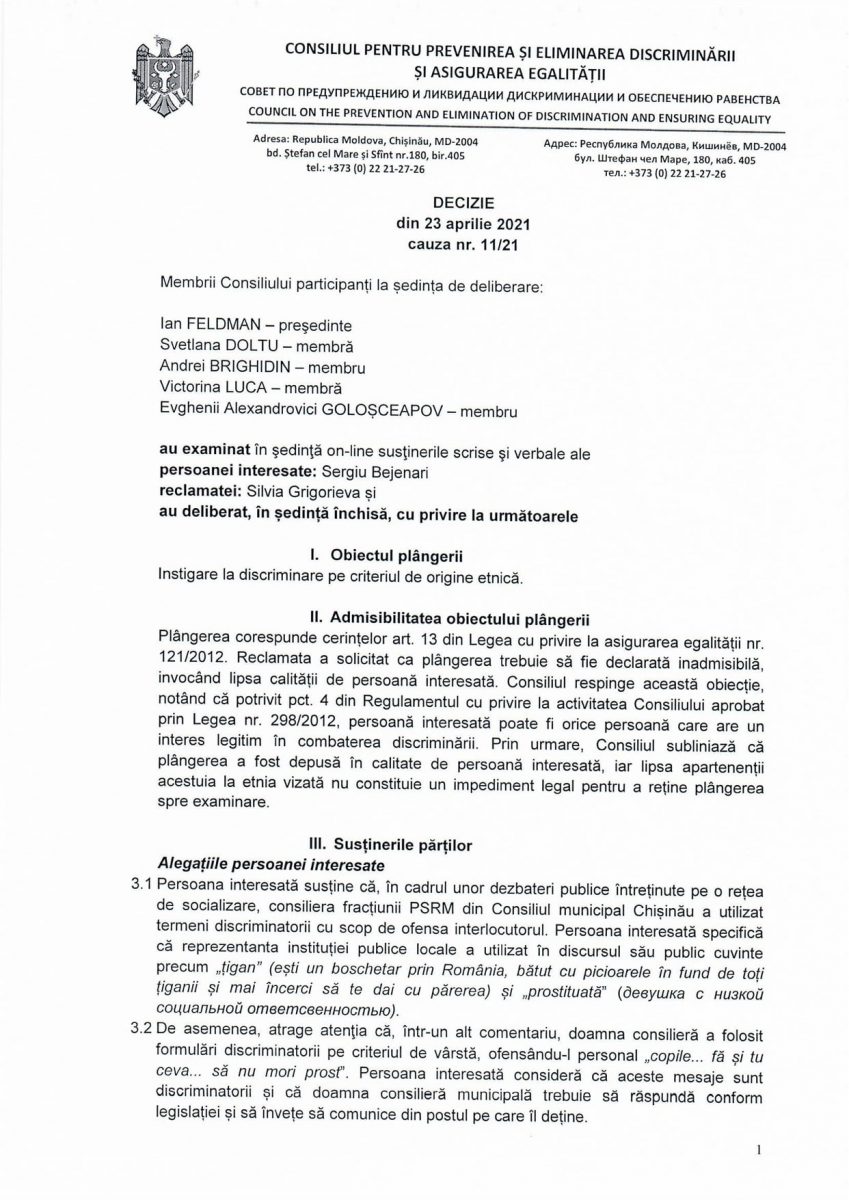
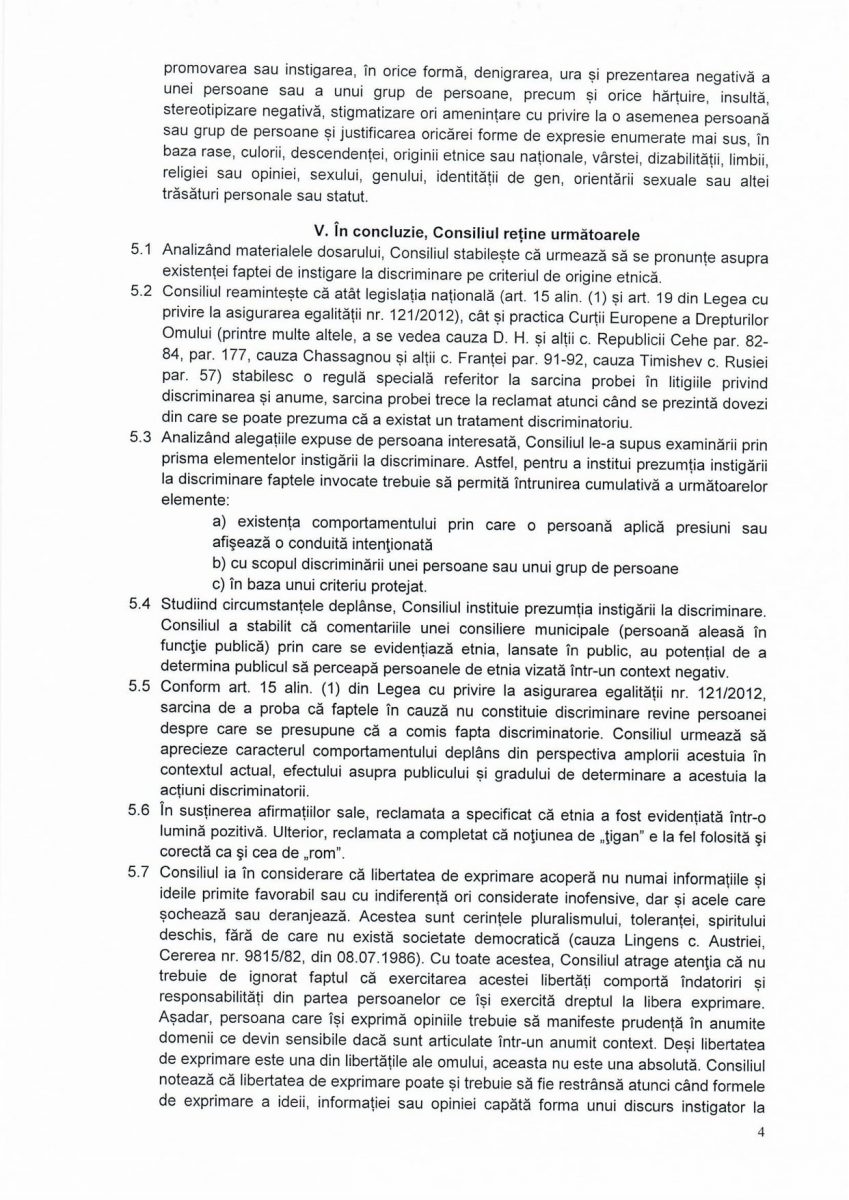
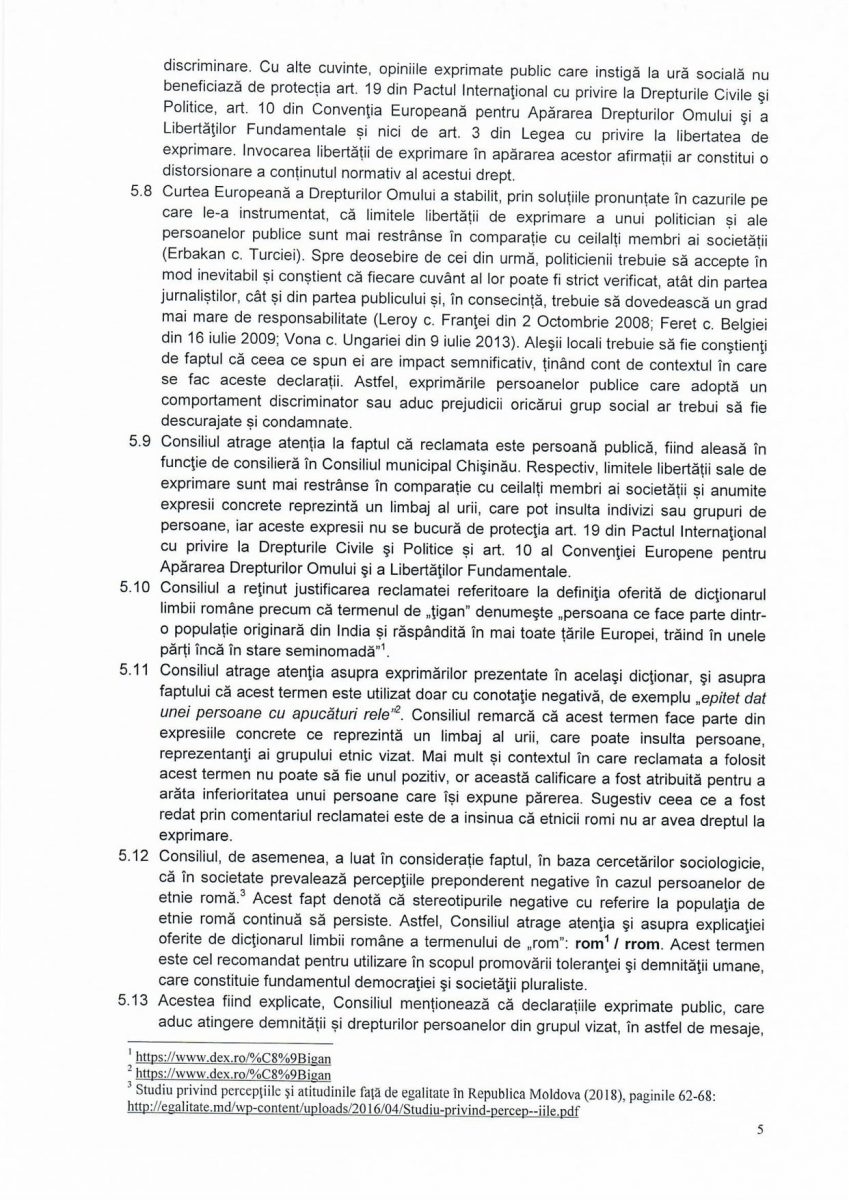
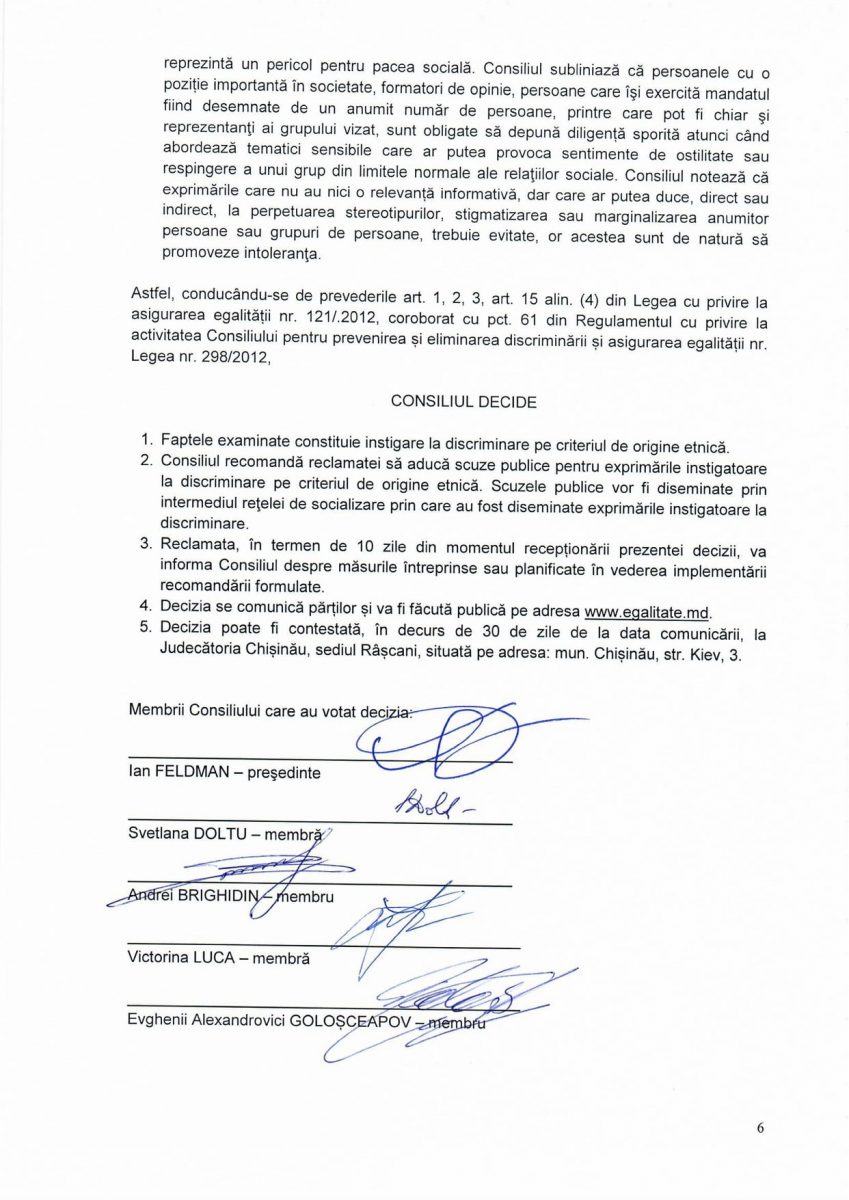
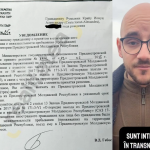
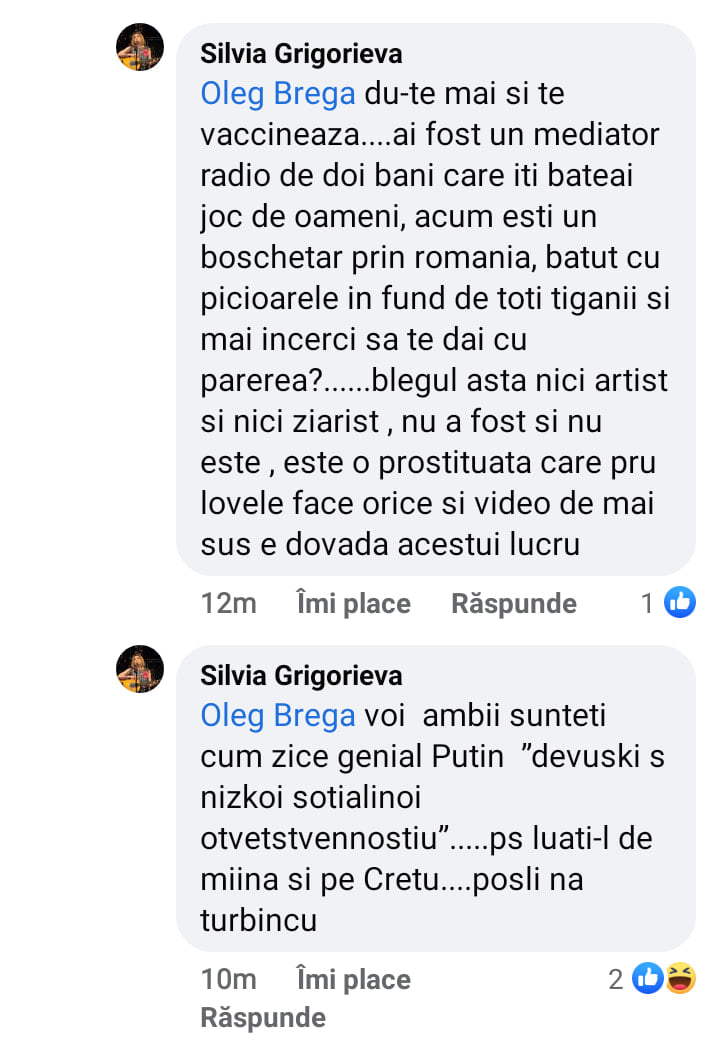
Silvia Grigorieva, consilieră al Partidului Socialiștilor în Consiliul Municipal Chișinău a fost obligată de Consiliul pentru Prevenirea și Eliminarea Discriminării și Asigurării Egalității să își ceară scuze publice, după ce într-o postare pe Facebook, consiliera le-a zis romilor, țigani.

Decizia instituției a fost publicată pe Facebook de către activistul civic, apropiat al PAS-ului, Sergiu Bejenari, care este și denunțătorul.

Într-o postare pe Facebook, Bejenari a scris că:

„Silvia Grigorieva, consiliera municipală PSRM instigă la discriminare pe criteriu de origine etnică pe rețelele de socializare. Dumneaei îi lua apărarea colegului său de partid, primarul Ion Ceban, într-o postare pe facebook și și-a permis să utilizeze limbaj instigator la ură și discriminare, utilizând cuvinte jignitoare cu referire la cetățenii de etnie romă. Consiliera municipală, Silvia Grigorieva, este plătită cu 3 300 de lei pentru că stă pe scaun la ședințele CMC și strigă din sală diverse replici murdare, iar pe online în general nu se controlează.”

Mai mult, denunțătorul susține că:

„Consiliul pentru egalitate îi recomandă Silviei Grigorieva să aducă scuze publice pentru exprimările instigatoare la discriminare pe criteriul de origine etnică. Scuzele publice vor fi diseminate prin intermediul rețelei de socializare prin care au fost diseminate exprimările instigatoare la discriminare.”

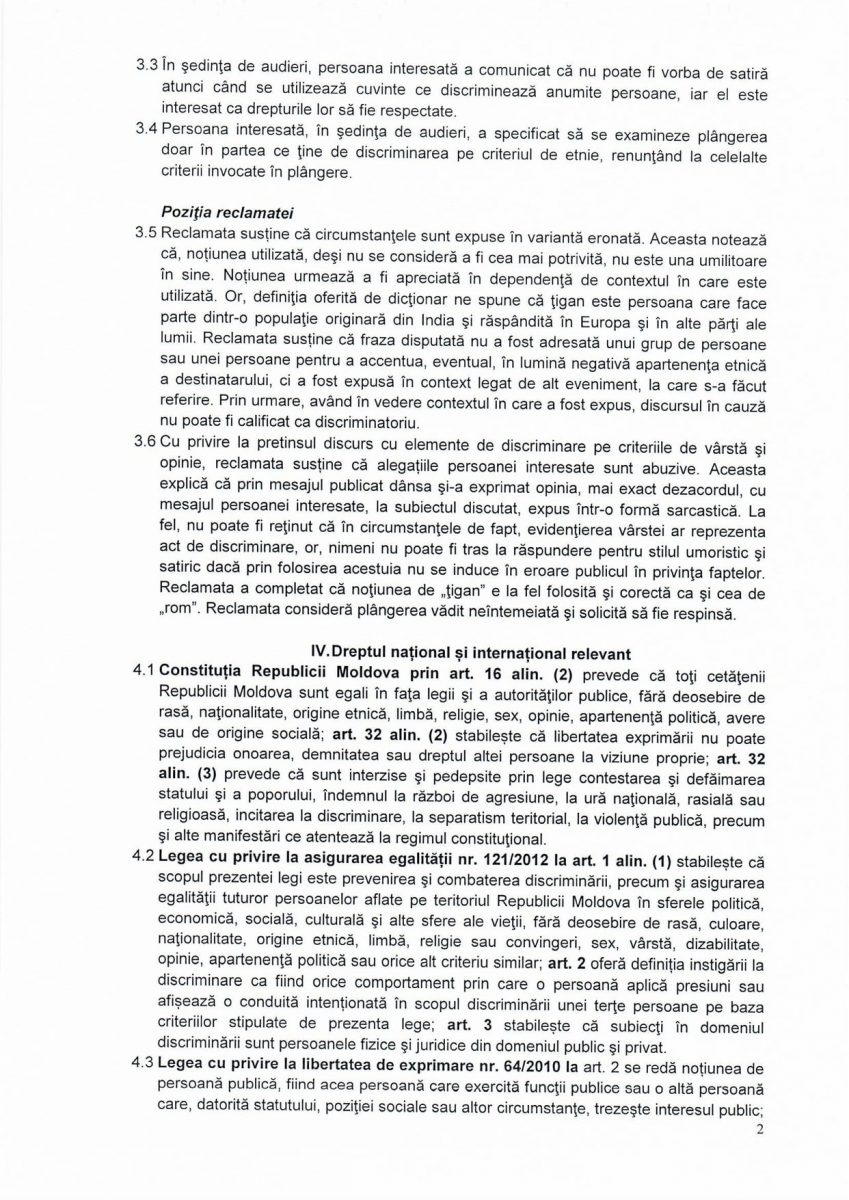
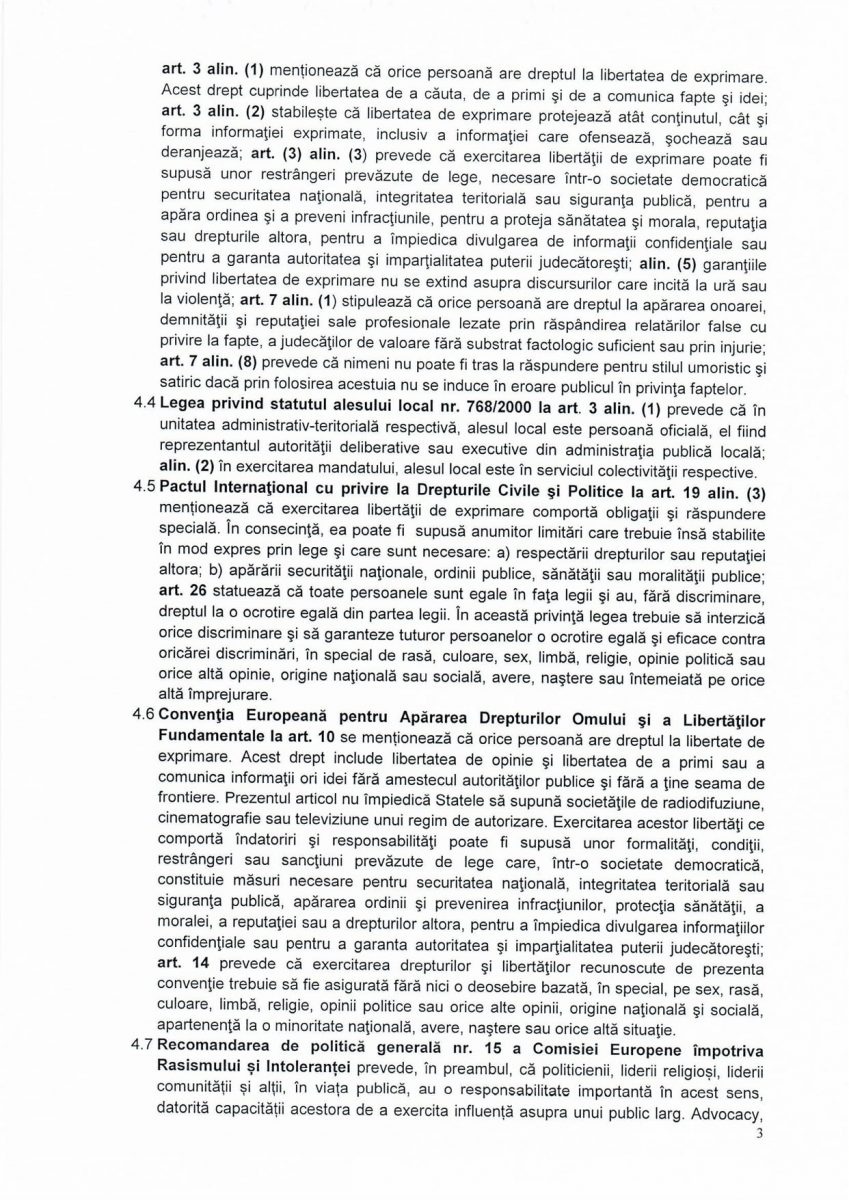
Astfel, Silvia Grigorieva urmează să anunțe Consiliul pentru Egalitate, în termen de 10 zile din momentul recepționării deciziei Consiliului și să informeze despre măsurile întreprinse. Decizia însă poate fi contestată în instanța de judecată în decurs de 30 de zile.

Comentariile cu pricină, dar și decizia Consiliului pentru Egalitate poate fi citită mai jos.
Realitatea Live

30 Oct. 2026, 14:36
 // Categoria: Slider // Autor:  Daniela Baranovschi
30 Oct. 2026, 14:36 // Slider //  Daniela Baranovschi
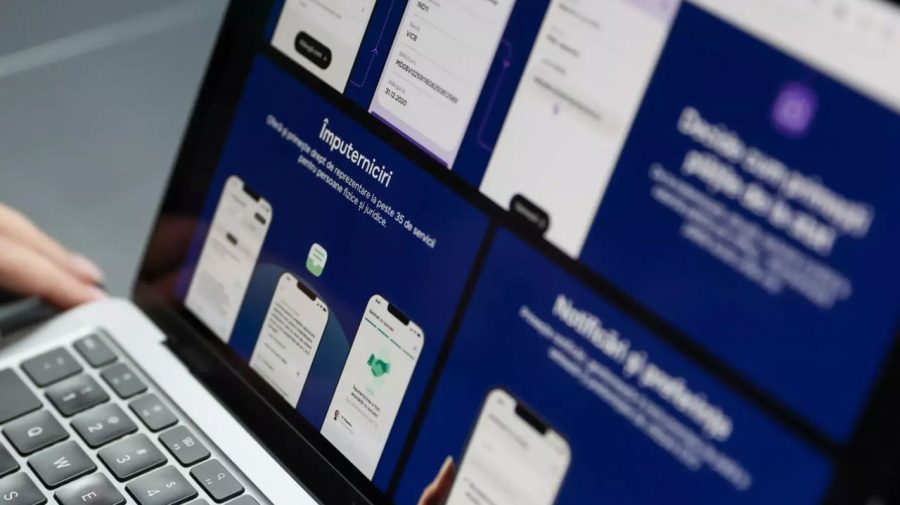
Agenția de Guvernare Electronică (AGE) anunță că 61 de servicii publice au fost restabilite și pot fi accesate din nou prin portalul evo.gov.md, în timp ce alte 21 rămân temporar indisponibile după atacul cibernetic asupra infrastructurii guvernamentale. Autoritățile spun că tentativele de atac continuă, însă verificările de până acum nu au depistat noi extrageri neautorizate de date din sistemele gestionate de AGE.

Potrivit AGE, atacatorii încearcă în continuare să găsească vulnerabilități în sistemele informatice ale instituțiilor publice. Restabilirea serviciilor se face treptat, după verificarea securității acestora. De proces sunt responsabile Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică și Agenția pentru Securitate Cibernetică.

În paralel, autoritățile verifică informațiile care ar fi fost extrase în urma atacului inițial. Scopul este să stabilească ce date au fost vizate și care sunt persoanele afectate. Listele întocmite sunt analizate pentru a elimina informațiile repetate sau neconcordanțele, iar AGE pregătește un mecanism prin care cetățenii afectați să fie informați individual.

Autoritățile mai precizează că, până acum, verificările nu au arătat că datele cetățenilor din registrele de stat ar fi fost modificate sau alterate în urma atacului.

Instituțiile implicate spun că vor anunța pe măsură ce vor fi restabilite și celelalte servicii, dar și după ce vor avea rezultate confirmate privind amploarea incidentului și persoanele afectate.

Amintim că, atacul cibernetic a avut loc în perioada 19–23 octombrie, iar datele personale a aproximativ 750.000 de cetățeni au fost extrase fără autorizație. Hackerii ar fi vizat în total aproximativ un milion de coduri de identificare (IDNP). Printre informațiile sustrase se numără date de identificare, informații despre rude și bunuri, prestații sociale, dar și unele date financiare.

În urma incidentului, șefa AGE, Nicoleta Colomeeț, și-a anunțat demisia. Reprezentanții instituției au precizat că sistemele financiare nu au fost compromise, însă datele extrase ar putea fi folosite de escroci.

Cazul  a ajuns și în atenția Parlamentului. Președintele Legislativului, Igor Grosu, a anunțat că membrii Comisiei pentru securitate națională, apărare și ordine publică vor organiza audieri pentru a clarifica circumstanțele scurgerii de date. Potrivit președintelui comisiei, Lilian Carp, acestea sunt programate pentru 4 noiembrie și se vor desfășura cu ușile închise.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!