Curs valutar
  • EUR
    20.0954
    -0.1737%
  • USD
    18.0365
    -0.2861%
  • RUB
    0.2239
    -0.3126%
  • RON
    3.7602
    -0.0585%
  • UAH
    0.3960
    -0.1768%

Toate știrile

30 octombrie 2026

Minus unul la pre-vetting. Comisia anunță că un pretendent pentru funcția de membru al CSM a picat evaluarea

06 Feb. 2024, 15:58
 // Categoria: Actualitate // Autor:  Victoria Laur
06 Feb. 2024, 15:58 // Actualitate //  Victoria Laur

Alexandru Rotari, candidat la funcția de membru în Consiliul Superior al Magistraturii (CSM) din rândul candidaților non-judecători, nu a promovat evaluarea reluată. Potrivit Comisiei pre-vetting, aceste nu întrunește criteriile de integritate financiară și etică.

„Decizia a fost transmisă astăzi candidatului și Parlamentului Republicii Moldova,  instituția responsabilă de organizarea concursului. Decizia cu privire la evaluarea reluată a lui Alexandru Rotari nu va fi făcută publică, deoarece candidatul a refuzat publicarea acesteia”, notează Comisia.

Evaluarea reluată a candidatului Alexandru Rotari a fost demarată după decizia Curții Supreme de Justiție (CSJ) de pe 1 august 2023. Atunci magistrații au anulat mai multe decizii de evaluare ale Comisiei Pre-Vetting și au dispus ca procedura să aibă loc repetat în cazul a 21 de candidați.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Comisia transmite că Alexandru Rotari a refuzat să participe la o audiere în ședință publică în cadrul procesului de evaluare reluată, iar concluziile au fost făcute în baza informațiilor colectate de evaluatori și cele furnizate de candidat.

Dintre cei 21 de candidați în proces de reevaluare după deciziile CSJ din 1 august 2023, o singură persoană a promovat pre-vettingul, cinci au picat evaluarea, două s-au retras din concurs, iar în cazul uneia Comisia a încetat procesul de evaluare reluată.

Actualmente, prevettingul repetat se desfășoară în raport cu 11 candidați pentru funcția de membru în CSM.

Realitatea Live

30 Oct. 2026, 14:36
 // Categoria: Slider // Autor:  Daniela Baranovschi
30 Oct. 2026, 14:36 // Slider //  Daniela Baranovschi
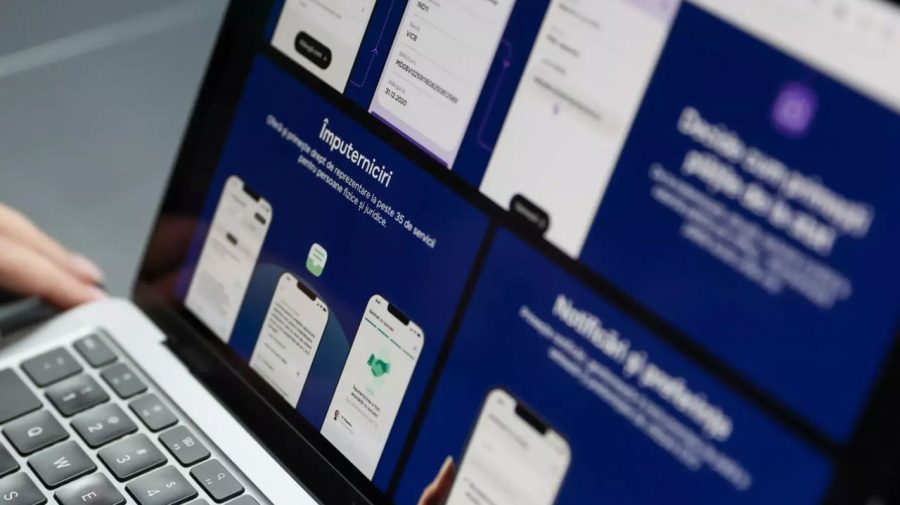
Agenția de Guvernare Electronică (AGE) anunță că 61 de servicii publice au fost restabilite și pot fi accesate din nou prin portalul evo.gov.md, în timp ce alte 21 rămân temporar indisponibile după atacul cibernetic asupra infrastructurii guvernamentale. Autoritățile spun că tentativele de atac continuă, însă verificările de până acum nu au depistat noi extrageri neautorizate de date din sistemele gestionate de AGE.

Potrivit AGE, atacatorii încearcă în continuare să găsească vulnerabilități în sistemele informatice ale instituțiilor publice. Restabilirea serviciilor se face treptat, după verificarea securității acestora. De proces sunt responsabile Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică și Agenția pentru Securitate Cibernetică.

În paralel, autoritățile verifică informațiile care ar fi fost extrase în urma atacului inițial. Scopul este să stabilească ce date au fost vizate și care sunt persoanele afectate. Listele întocmite sunt analizate pentru a elimina informațiile repetate sau neconcordanțele, iar AGE pregătește un mecanism prin care cetățenii afectați să fie informați individual.

Autoritățile mai precizează că, până acum, verificările nu au arătat că datele cetățenilor din registrele de stat ar fi fost modificate sau alterate în urma atacului.

Instituțiile implicate spun că vor anunța pe măsură ce vor fi restabilite și celelalte servicii, dar și după ce vor avea rezultate confirmate privind amploarea incidentului și persoanele afectate.

Amintim că, atacul cibernetic a avut loc în perioada 19–23 octombrie, iar datele personale a aproximativ 750.000 de cetățeni au fost extrase fără autorizație. Hackerii ar fi vizat în total aproximativ un milion de coduri de identificare (IDNP). Printre informațiile sustrase se numără date de identificare, informații despre rude și bunuri, prestații sociale, dar și unele date financiare.

În urma incidentului, șefa AGE, Nicoleta Colomeeț, și-a anunțat demisia. Reprezentanții instituției au precizat că sistemele financiare nu au fost compromise, însă datele extrase ar putea fi folosite de escroci.

Cazul  a ajuns și în atenția Parlamentului. Președintele Legislativului, Igor Grosu, a anunțat că membrii Comisiei pentru securitate națională, apărare și ordine publică vor organiza audieri pentru a clarifica circumstanțele scurgerii de date. Potrivit președintelui comisiei, Lilian Carp, acestea sunt programate pentru 4 noiembrie și se vor desfășura cu ușile închise.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!