Curs valutar
  • EUR
    20.0954
    -0.1737%
  • USD
    18.0365
    -0.2861%
  • RUB
    0.2239
    -0.3126%
  • RON
    3.7602
    -0.0585%
  • UAH
    0.3960
    -0.1768%

Toate știrile

30 octombrie 2026

Rusia extinde supravegherea digitală: băncile vor instala SORM, sistem folosit de FSB pentru interceptări

30 Oct. 2025, 10:07
 // Categoria: În Lume // Autor:  Realitatea.md
30 Oct. 2025, 10:07 // În Lume //  Realitatea.md

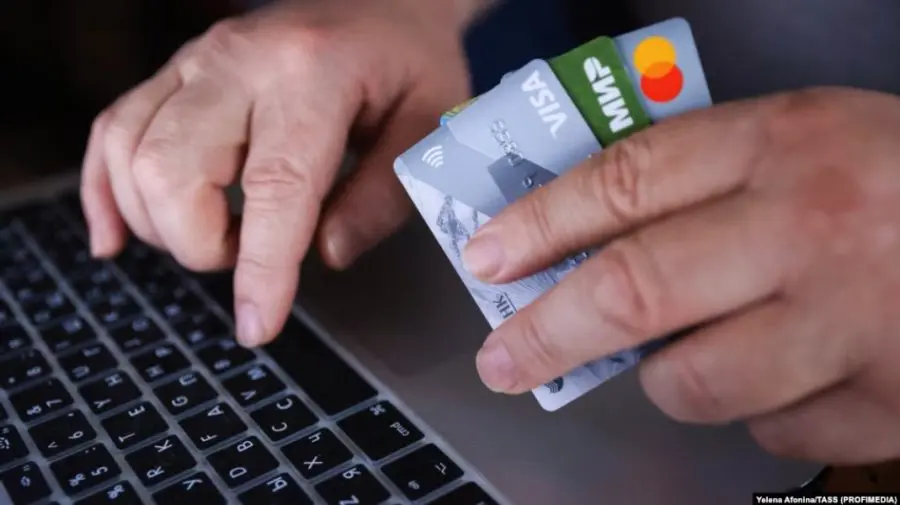
Serviciul Federal de Securitate al Rusiei (FSB) a cerut marilor bănci din țară să instaleze sisteme pentru interceptarea și stocarea corespondenței și a altor tipuri de conținut transmise de utilizatorii aplicațiilor bancare, relatează RBC, citând surse apropiate instituției (articol disponibil doar prin abonament), potrivit site-ului independent Meduza.

Este vorba despre sistemul SORM, un mecanism pe care sunt obligați să-l implementeze toți „organizatorii de difuzare a informațiilor” (ORI), categorie în care intră, de exemplu, rețelele sociale și aplicațiile de mesagerie. Băncile se încadrează acum în criteriile ORI, întrucât oferă servicii digitale, site-uri și aplicații mobile, prin care utilizatorii pot face schimb de mesaje, ceea ce reprezintă principalul semn distinctiv al unui „organizator de difuzare a informațiilor”.

Conform registrului ORI administrat de Roskomnadzor, în listă se află aproximativ 400 de organizații. Printre acestea se numără deja platforma Sberbank Online (din 2019) și aplicația T-Bank (din 2020).

Potrivit publicației, o scrisoare oficială cu cerința de instalare a sistemului SORM a fost trimisă către mai multe bănci mari, însă lista acestora nu este precizată. În document se menționează, între altele, că instituțiile financiare vor trebui să elaboreze un program de cooperare cu FSB, să desemneze o persoană responsabilă și să instaleze echipamente care să permită accesul de la distanță al serviciilor speciale.

Reprezentanții Sberbank, VTB, T-Bank, Alfa-Bank, Gazprombank și ai altor instituții majore au refuzat să comenteze informația.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Realitatea Live

30 Oct. 2026, 14:36
 // Categoria: Slider // Autor:  Daniela Baranovschi
30 Oct. 2026, 14:36 // Slider //  Daniela Baranovschi
Agenția de Guvernare Electronică (AGE) anunță că 61 de servicii publice au fost restabilite și pot fi accesate din nou prin portalul evo.gov.md, în timp ce alte 21 rămân temporar indisponibile după atacul cibernetic asupra infrastructurii guvernamentale. Autoritățile spun că tentativele de atac continuă, însă verificările de până acum nu au depistat noi extrageri neautorizate de date din sistemele gestionate de AGE.

Potrivit AGE, atacatorii încearcă în continuare să găsească vulnerabilități în sistemele informatice ale instituțiilor publice. Restabilirea serviciilor se face treptat, după verificarea securității acestora. De proces sunt responsabile Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică și Agenția pentru Securitate Cibernetică.

În paralel, autoritățile verifică informațiile care ar fi fost extrase în urma atacului inițial. Scopul este să stabilească ce date au fost vizate și care sunt persoanele afectate. Listele întocmite sunt analizate pentru a elimina informațiile repetate sau neconcordanțele, iar AGE pregătește un mecanism prin care cetățenii afectați să fie informați individual.

Autoritățile mai precizează că, până acum, verificările nu au arătat că datele cetățenilor din registrele de stat ar fi fost modificate sau alterate în urma atacului.

Instituțiile implicate spun că vor anunța pe măsură ce vor fi restabilite și celelalte servicii, dar și după ce vor avea rezultate confirmate privind amploarea incidentului și persoanele afectate.

Amintim că, atacul cibernetic a avut loc în perioada 19–23 octombrie, iar datele personale a aproximativ 750.000 de cetățeni au fost extrase fără autorizație. Hackerii ar fi vizat în total aproximativ un milion de coduri de identificare (IDNP). Printre informațiile sustrase se numără date de identificare, informații despre rude și bunuri, prestații sociale, dar și unele date financiare.

În urma incidentului, șefa AGE, Nicoleta Colomeeț, și-a anunțat demisia. Reprezentanții instituției au precizat că sistemele financiare nu au fost compromise, însă datele extrase ar putea fi folosite de escroci.

Cazul  a ajuns și în atenția Parlamentului. Președintele Legislativului, Igor Grosu, a anunțat că membrii Comisiei pentru securitate națională, apărare și ordine publică vor organiza audieri pentru a clarifica circumstanțele scurgerii de date. Potrivit președintelui comisiei, Lilian Carp, acestea sunt programate pentru 4 noiembrie și se vor desfășura cu ușile închise.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!