

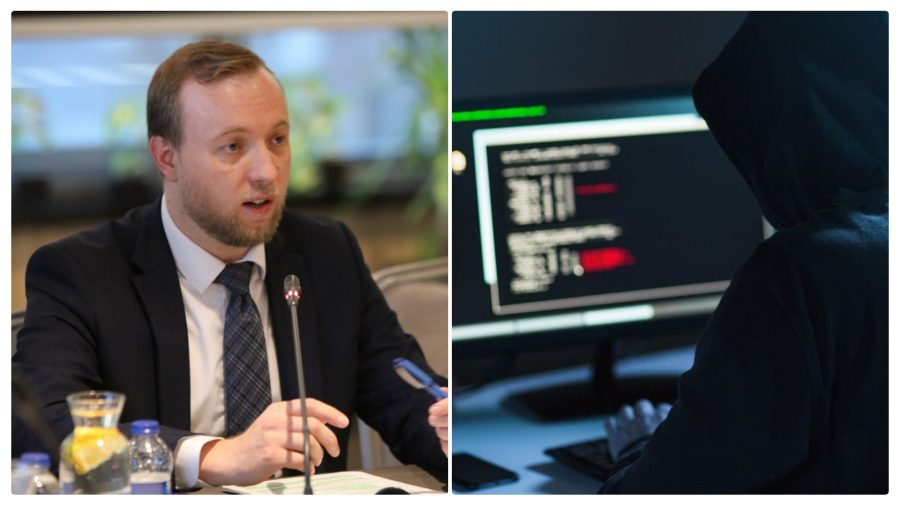

Experți internaționali au fost implicați în investigarea atacului cibernetic din octombrie, în urma căruia au fost accesate datele personale a circa 450.000 de oameni din Republica Moldova. Serviciul de Informații și Securitate (SIS) încearcă să reconstituie traseul atacului pentru a stabili cine l-a organizat. Declarațiile au fost făcute de directorul SIS, Alexandru Musteața, luni, 9 noiembrie, la Conferința anuală privind extinderea Uniunii Europene, desfășurată la Chișinău.
Șeful SIS a explicat că ancheta se desfășoară împreună cu alte instituții naționale și cu specialiști din străinătate. Autoritățile încearcă să stabilească dacă în spatele atacului se află o grupare de criminalitate cibernetică sau un actor statal.
„Noi ne implicăm și investigăm alături de colegii noștri din celelalte instituții prezența sau absența unui actor statal. Pentru că sunt și grupări criminale cibernetice care fac acțiuni de acest fel, prin furt de date, criptare de date și așa mai departe”, a declarat Alexandru Musteața.
Potrivit acestuia, identificarea țării din care a pornit atacul nu este atât de simplă. Faptul că hackerii au folosit o adresă IP dintr-un anumit stat nu înseamnă neapărat că atacul a fost organizat de acolo.
„Atacul care a venit de pe un IP, dintr-o țară X, contra Republicii Moldova, acela este un traseu, deci pe acolo a trecut atacul, dar nu înseamnă că de acolo a pornit. Noi lucrăm acum ca să identificăm tot traseul atacului, pentru a putea face atribuirea exactă către cel care este vinovat”, a explicat directorul SIS.
Amintim că, atacul cibernetic a vizat infrastructura administrată de Agenția de Guvernare Electronică (AGE). Potrivit explicațiilor oferite de președinta Maia Sandu după ședința Consiliului Național de Securitate (CNS) din 6 noiembrie, o vulnerabilitate a sistemelor a permis accesarea registrelor mai multor instituții prin intermediul unei aplicații care avea drepturi de acces defectuoase.
Cererile automate au început în seara zilei de 19 octombrie și au fost transmise prin peste 638 de adrese IP. Cea mai intensă zi a fost 20 octombrie, când au fost înregistrate aproximativ un milion de solicitări de acces. În aceeași zi, au fost extrase peste 260.000 de date despre rude.
La 21 octombrie, AGE a oprit extragerea acestui tip de informații. Blocarea atacatorilor a început la 23 octombrie și a fost încheiată a doua zi, când aceștia nu au mai putut accesa datele personale.
Maia Sandu a precizat că ultimele evaluări indică accesarea datelor a circa 450.000 de persoane. Inițial, autoritățile anunțaseră un număr de aproximativ 750.000 de persoane, însă cifra a fost revizuită după verificarea informațiilor disponibile.
Președinta a mai recunoscut că instituțiile statului au comunicat cu întârziere despre incident și că lipsa unui protocol pentru astfel de situații a dus la ezitări în reacția autorităților.
În urma atacului, directoarea AGE, Nicoleta Colomeeț, și-a dat demisia la 28 octombrie. Totodată, sub coordonarea prim-ministrului va fi creat un grup de lucru care să identifice soluții pentru problemele de securitate cibernetică, iar CNS va reveni asupra subiectului peste trei luni.