Curs valutar
  • EUR
    20.1773
    -0.0927%
  • USD
    17.9274
    -0.7642%
  • RUB
    0.2192
    -1.0493%
  • RON
    3.7751
    -0.1271%
  • UAH
    0.3937
    -0.508%

Toate știrile

05 noiembrie 2026

Nou val de fraude lovește moldovenii: Escrocii preiau controlul telefonului și golesc conturile bancare

17 Nov. 2025, 16:33
 // Categoria: Actualitate // Autor:  Realitatea.md
17 Nov. 2025, 16:33 // Actualitate //  Realitatea.md

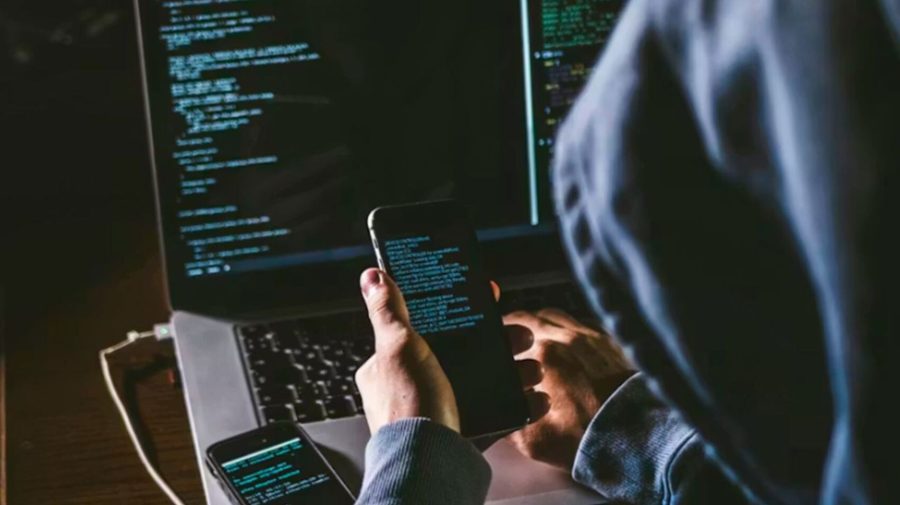
Un nou val de fraude lovește utilizatorii de telefoane mobile din Republica Moldova. Persoane necunoscute contactează victimele prin aplicații de mesagerie precum WhatsApp sau Viber, prezentându-se fals drept reprezentanți ai operatorilor de telefonie mobilă. Scopul lor este de a prelua controlul total asupra telefonului și golirea conturilor bancare, anunță Comisia Națională a Pieței Financiare (CNPF).

Potrivit avertizărilor emise, infractorii folosesc mai multe scenarii menite să inducă panică și urgență, convingând persoana să urmeze instrucțiunile lor:

„Optimizarea” sau „îmbunătățirea” serviciilor – cum ar fi viteza internetului sau calitatea semnalului.

Acordarea de „asistență tehnică urgentă”.

Anunțuri privind „verificări de securitate obligatorii” sau riscul blocării numărului.

Solicitarea instalării unei aplicații de suport tehnic sau securitate, care este de fapt un instrument de control la distanță.

Odată instalată aplicația și efectuate setările cerute, escrocii obțin acces complet la telefon. Aceștia pot vedea și controla tot dispozitivul, inclusiv:

  • Aplicațiile bancare și parolele salvate;
  • Mesajele SMS sau e-mailurile care conțin coduri OTP;
  • Datele personale, fotografii și contactele.

Cu aceste informații, infractorii pot efectua tranzacții neautorizate și pot goli conturile bancare ale victimei în câteva minute.

Recomandările CNPF pentru protecția utilizatorilor:

Nu instalați nicio aplicație solicitată telefonic sau prin mesaje. Nicio bancă, autoritate publică sau operator nu cere instalarea aplicațiilor de control de la distanță.

Încheiați imediat convorbirea dacă cineva vă cere să instalați software, să schimbați setări sau să acordați acces la telefon.

Verificați informația independent, apelând operatorul sau banca la numerele oficiale de pe site-urile acestora.

Nu comunicați coduri PIN, parole sau coduri unice (OTP) nimănui, indiferent cât de credibil pare motivul.

Dacă ați oferit deja acces, scoateți imediat cartela SIM, verificați soldurile bancare și anunțați banca și Poliția.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Realitatea Live

05 Nov. 2026, 09:35
 // Categoria: Slider // Autor:  Daniela Baranovschi
05 Nov. 2026, 09:35 // Slider //  Daniela Baranovschi

După atacul cibernetic în urma căruia au fost extrase datele personale a aproximativ 750.000 de cetățeni, autoritățile au publicat o listă de contacte la care oamenii pot raporta tentativele de fraudă, solicita ajutor pentru accesarea serviciilor digitale sau cere informații despre datele care îi vizează.

Persoanele care primesc apeluri suspecte, mesaje înșelătoare, găsesc pagini web clonate sau li se promit premii în schimbul unor informații personale pot raporta incidentele la adresa de e-mail cybercrime@igp.gov.md. Dacă situația necesită intervenție imediată, trebuie apelat numărul de urgență 112.

Cei care suspectează că datele cardului sau contului bancar au ajuns pe mâini străine sunt îndemnați să contacteze imediat banca. Pentru a evita alte tentative de înșelăciune, autoritățile recomandă folosirea numerelor de telefon publicate pe site-ul oficial al instituției sau pe spatele cardului bancar.

Dacă apar probleme la utilizarea semnăturii electronice sau mobile, utilizatorii pot cere ajutor operatorilor Orange sau Moldcell. Pentru asistență tehnică este disponibil și Centrul de Apel al Serviciului Tehnologia Informației și Securitate Cibernetică, la numărul 022 820 911.

Persoanele care nu pot accesa un serviciu public digital prin aplicația EVO pot scrie echipei de suport a Agenției de Guvernare Electronică, la adresa suport@egov.md.

De asemenea, cetățenii care vor să afle ce informații personale despre ei au fost vizate în incident pot depune o petiție la Agenția de Guvernare Electronică. Documentul poate fi semnat electronic și transmis prin platforma edemocratie.gov.md sau semnat olograf și depus la sediul instituției ori expediat prin poștă.

Autoritățile le recomandă oamenilor să nu divulge date personale sau bancare, parole, coduri PIN și coduri de autentificare. De asemenea, cetățenii sunt îndemnați să nu confirme plăți pe care nu le-au inițiat și să verifice identitatea celor care îi contactează. Dacă cineva pretinde că reprezintă o instituție sau o persoană cunoscută, este mai sigur ca aceasta să fie apelată la un număr oficial, nu la cel de pe care a venit apelul.

Amintim că, în perioada 19–23 octombrie, în urma unui atac cibernetic au fost extrase date personale ale aproximativ 750.000 de cetățeni. Informațiile vizate includ date despre identitate, familie, statut social și medical, pensii, bunuri, vehicule și situația financiară. Procurorii au pornit o cauză penală, însă ancheta este la început, iar șeful PCCOCS, Victor Furtună, a declarat că, deocamdată, nu pot fi oferite detalii despre instituțiile vizate sau despre proveniența atacului.

Președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, a declarat că, în cele patru zile în care s-a produs atacul, sistemele guvernamentale au înregistrat peste șase milioane de accesări, față de o medie obișnuită de 20.000–40.000 pe zi. Potrivit deputatului, autoritățile iau în calcul implicarea unor actori statali din alte țări. El a explicat că datele sustrase nu au apărut, deocamdată, la vânzare pe darknet, iar nicio grupare de hackeri nu și-a revendicat atacul.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!