Curs valutar
  • EUR
    20.1523
    0.1305%
  • USD
    17.9427
    -0.0786%
  • RUB
    0.2182
    0.5041%
  • RON
    3.7767
    0.0662%
  • UAH
    0.3985
    0.0251%

Toate știrile

22 octombrie 2026

Cel mai mare furt de date din China? Un hacker spune că a extras documente militare dintr-un supercomputer

08 Apr. 2026, 22:58
 // Categoria: În Lume // Autor:  Ana Panaguța
08 Apr. 2026, 22:58 // În Lume //  Ana Panaguța

Un hacker susține că a reușit să fure o cantitate uriașă de informații sensibile dintr-un supercomputer de stat din China, inclusiv documente de apărare clasificate și schițe tehnice ale unor rachete și bombe, scrie tvrinfo.ro.

Potrivit unor experți în securitate cibernetică, setul de date ar conține peste 10 petabytes de informații și ar proveni de la National Supercomputing Center (NSCC) din Tianjin, un centru major care furnizează infrastructură de calcul pentru peste 6.000 de instituții și organizații din China, inclusiv agenții de cercetare avansată și instituții din domeniul apărării, scrie CNN.

Specialiști care au discutat cu presupusul hacker și au analizat mostrele publicate online spun că acesta ar fi reușit să pătrundă în sistem relativ ușor și să extragă date timp de mai multe luni fără a fi detectat.

Un cont numit „FlamingChina” a publicat pe 6 februarie, pe un canal anonim de Telegram, o mostră din setul de date, susținând că acesta conține cercetări din domenii precum inginerie aerospațială, cercetare militară, bioinformatică sau simulări de fuziune nucleară.

Grupul afirmă că informațiile ar fi legate de organizații importante din China, printre care Aviation Industry Corporation of China, Commercial Aircraft Corporation of China și National University of Defense Technology.

Experții în securitate cibernetică care au analizat datele spun că hackerii oferă acces limitat la mostre pentru mii de dolari, în timp ce accesul complet la baza de date ar costa sute de mii de dolari, plata fiind solicitată în criptomonede.

CNN nu a putut verifica independent autenticitatea datelor sau originea acestora, însă mai mulți specialiști care au analizat materialele publicate spun că acestea par reale. Printre fișiere s-ar afla documente marcate „secret” în limba chineză, simulări animate și modele tehnice ale unor echipamente militare, inclusiv bombe și rachete.

„Sunt exact tipul de date la care m-aș aștepta să provină de la un astfel de centru de supercomputere”, a declarat Dakota Cary, consultant la compania de securitate cibernetică SentinelOne.

O cantitate uriașă de date

Centrul de supercomputing din Tianjin, deschis în 2009, a fost primul de acest tip din China și face parte dintr-o rețea de hub-uri similare aflate în orașe mari precum Guangzhou, Shenzhen și Chengdu.

Dimensiunea bazei de date ar putea avea o valoare majoră pentru serviciile de informații ale altor state, spune cercetătorul în securitate cibernetică Marc Hofer.

Pentru a înțelege proporțiile:
1 petabyte înseamnă 1.000 de terabytes, iar un laptop obișnuit are în jur de 1 terabyte de stocare.

Cum ar fi avut loc atacul

Potrivit informațiilor furnizate de presupusul hacker, accesul la sistem ar fi fost obținut prin compromiterea unui domeniu VPN. După intrarea în sistem, atacatorul ar fi instalat un botnet, o rețea de programe automate care au extras și descărcat datele.

Operațiunea ar fi durat aproximativ șase luni, timp în care datele au fost descărcate în cantități mici, distribuite pe mai multe servere, pentru a evita declanșarea unor alerte de securitate.

Experții spun că metoda nu este neapărat sofisticată, dar exploatează vulnerabilități de arhitectură ale sistemelor.

Probleme vechi de securitate cibernetică

Dacă scurgerea de date se confirmă, incidentul ar putea evidenția vulnerabilități serioase în infrastructura tehnologică a Chinei, într-un moment în care Beijingul încearcă să devină lider global în tehnologie și inteligență artificială.

Problemele de securitate cibernetică au mai fost semnalate în trecut. În 2021, o bază de date uriașă care ar fi conținut informații personale despre până la un miliard de cetățeni chinezi a fost lăsată neprotejată online timp de peste un an.

Autoritățile chineze au recunoscut că securitatea cibernetică este o prioritate. În Cartea Albă a Securității Naționale din 2025, guvernul a anunțat că vrea să consolideze „bariere robuste de securitate pentru rețele, date și inteligență artificială”.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Realitatea Live

Aventus Finance a obținut certificarea internațională pentru managementul securității informației
Moldretail Group: susținerea producătorilor autohtoni, dincolo de raft
Inovația din Republica Moldova, pe scena internațională de la Barcelona
O poveste din Moldova în Forbes Travel Guide și MICHELIN Guide
Ce se ascunde în spatele unui BIIIIP? Linella lansează campania de toamnă
BPM PC STRAND – Unicul producător de toron pentru beton precomprimat din Moldova
21 Oct. 2026, 22:37
 // Categoria: Slider // Autor:  Ana Panaguța
21 Oct. 2026, 22:37 // Slider //  Ana Panaguța

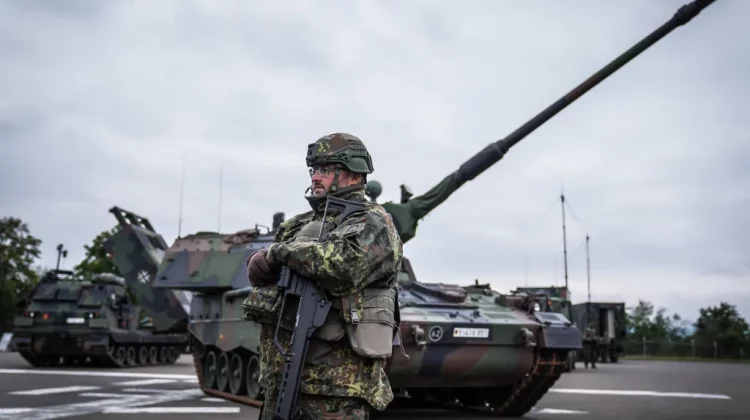
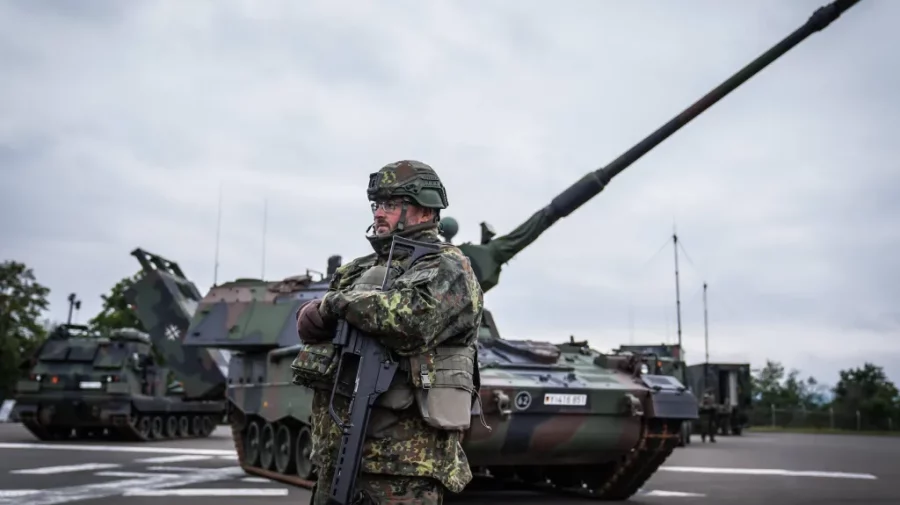
Armata germană a catalogat pentru prima dată amenințarea de sabotaj din partea Rusiei împotriva propriilor trupe și facilități drept „semnificativă”, al doilea nivel, din 4, ca gravitate pe scara internă a amenințărilor, arată o evaluare a Bundeswehr-ului despre care au relatat miercuri postul de televiziune german WDR și ziarul Süddeutsche Zeitung, scrie hotnews.ro.

Un purtător de cuvânt al Ministerului german al Apărării a confirmat această evaluare, declarând reporterilor: „Constatăm că ne confruntăm cu o amenințare semnificativă de sabotaj la nivel general pentru Bundeswehr.”

Ridicarea nivelului a fost declanșată de descoperirea, la jumătatea lunii septembrie, a unei drone prăbușite care transporta o cutie cu explozibili puternici în apropierea bazei aeriene Wunstorf din Saxonia Inferioară, au relatat cele două instituții de presă, potrivit Reuters.

Pe scara internă a amenințărilor din armata germană (Bundeswehr), utilizată pentru evaluarea riscurilor de terorism sau sabotaj și pentru protecția bazelor militare, există 4 niveluri de gravitate.

Acest al doilea nivel ca gravitate, denumit Charlie, se instituie în momentul în care există informații sigure și clare despre un atac terorist sau un act de sabotaj iminent.

„Linia roșie” depășită

Documentul intern al armatei germane, consultat de WDR și de Sueddeutsche Zeitung, precizează că Rusia a depășit „o linie roșie anticipată anterior, caracterizată de intenții dăunătoare cu efecte cinetice și/sau letale” împotriva Germaniei și a Bundeswehr-ului, prin utilizarea dronelor transformate în arme.

Drona de la Wunstorf seamănă cu una încărcată cu explozibili care a fost folosită în atacul eșuat de pe aeroportul Leipzig/Halle, din luna august. Însă, spre deosebire de incidentul de la Leipzig, despre care autoritățile au afirmat că viza un avion civil de marfă, anchetatorii consideră că drona de la Wunstorf viza aeronavele Bundeswehr, conform documentului.

Autoritățile germane au învinovățit în mod direct Rusia pentru atacul de la Leipzig.

Moscova a negat orice implicare și a respins în mod constant acuzațiile privind desfășurarea de acțiuni de sabotaj sau atacuri hibride în Europa.

Documentul menționează, de asemenea, o serie de acțiuni de recunoaștere suspectate a fi de origine rusă pe teritoriul Germaniei, inclusiv survolarea cu drone a bazei de apărare antirachetă Arrow 3 din Saxonia-Anhalt și descoperirea unei camere camuflate care filma o gară de importanță strategică din Minden, Westfalia.

„Războiul din umbră”

Serviciile de informații se așteaptă ca situația să se agraveze pe termen scurt, fiind probabile noi acțiuni în viitorul apropiat, mai arată documentul, potrivit WDR și Sueddeutsche Zeitung.

Purtătorul de cuvânt al Ministerului Apărării a precizat că măsurile preventive sunt adaptate fiecărei baze în parte și pot varia de la intensificarea patrulelor de pază până la măsuri tehnice suplimentare de securitate, precum camere cu infraroșu și sisteme de supraveghere a gardurilor.

Această evaluare vine la puțin peste o săptămână după ce ministrul german de Interne, Alexander Dobrindt, a afirmat că Germania se confruntă cu un „război din umbră” și a solicitat extinderea competențelor serviciilor de informații.

„Războiul din umbră la care asistăm astăzi are un obiectiv care depășește cu mult tot ce s-a văzut în timpul Războiului Rece”, a declarat Dobrindt, în cadrul unei conferințe a BfV la Berlin.

„Scopul său clar este să ne destabilizeze – să ne destabilizeze în mod fundamental”, a adăugat Dobrindt.

Ministrul german al Afacerilor Interne nu a numit Rusia, dar declarațiile lui au venit pe fondul avertismentelor lansate în octombrie de șeful serviciului german de informații externe, BND, care vorbise, la rândul său, despre un „război din umbră” și avertizase că Germania riscă să intre într-un conflict violent cu Rusia.

Cancelarul Friedrich Merz a declarat miercuri că dezinformarea rusă și atacurile hibride reprezintă cea mai mare amenințare pentru Germania.

„Părerea mea este că poporul nostru încă subestimează această mare amenințare la adresa societății noastre… Acesta este un atac fundamental împotriva întregii ordini politice pe care am realizat-o după 1990”, a spus Merz.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Aventus Finance a obținut certificarea internațională pentru managementul securității informației
Moldretail Group: susținerea producătorilor autohtoni, dincolo de raft
Inovația din Republica Moldova, pe scena internațională de la Barcelona
O poveste din Moldova în Forbes Travel Guide și MICHELIN Guide
Ce se ascunde în spatele unui BIIIIP? Linella lansează campania de toamnă
BPM PC STRAND – Unicul producător de toron pentru beton precomprimat din Moldova