Curs valutar
  • EUR
    20.0954
    -0.1737%
  • USD
    18.0365
    -0.2861%
  • RUB
    0.2239
    -0.3126%
  • RON
    3.7602
    -0.0585%
  • UAH
    0.3960
    -0.1768%

Toate știrile

30 octombrie 2026

VIDEO Gata cu conturile false pe rețelele de socializare în Moldova! Riști ÎNCHISOARE

07 Iun. 2023, 11:06
 // Categoria: Actualitate // Autor:  Victoria Laur
07 Iun. 2023, 11:06 // Actualitate //  Victoria Laur

Guvernul a dat undă verde modificării Codului Penal și celui Contravențional. Așadar, se vor pedepsi mai multe încălcări, inclusiv vor fi reglementate încălcările datelor personale și cele ale dreptului de autor.

De asemenea, urmează a fi pedepsit și falsul de identitate, inclusiv pe rețelele de socializare. Asemenea acțiuni vor fi pedepsite cu amendă de până la 2000 de unități convenționale (100 000 lei) sau cu un an de închisoare, în ambele cazuri cu privarea de dreptul de a ocupa anumite funcții sau de a exercita anumite activități pe un termen de până la 5 ani. Dacă fapta are consecințe juridice, amenda crește la 10.000 de unități contravenționale, iar privarea de libertate poate ajunge la 3 ani.

Scoaterea ilegală a minorilor din țară se va pedepsi cu până la 3 ani de pușcărie. Legislația va conține și noi prevederi privind încălcarea securității mediului, care se va sancționa cu amendă de până la 950 de unități convenționale sau trei ani de pușcărie. Pentru folosirea ilegală a subsolului se vor aplica amenzi de până la 1500 de unități convenționale sau pedepse cu trei ani de pușcărie. Se mai prevăd pedepse pentru poluarea aerului și apei, dar și tăinuirea informațiilor despre acest fapt.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Se înăspresc pedepsele pentru comunicare falsă despre pericolul terorist. Așadar, persoanele vinovate vor plăti amenzi de până la 2000 de unități convenționale sau vor petrece 5 ani în pușcărie. Actualmente, amenda maximă este de 850 de unități convenționale, iar termenul maxim de privare de libertate – 3 ani.

În contextul dezbaterii subiectului, premierul Recean a cerut ministrei Justiției, Veronica Mihailov-Moraru, să țină cont de reglementarea fraudelor electorale. El i-a sugerat ca la următoarele modificări ale legislației să înăsprească pedepsele.

Realitatea Live

30 Oct. 2026, 14:36
 // Categoria: Slider // Autor:  Daniela Baranovschi
30 Oct. 2026, 14:36 // Slider //  Daniela Baranovschi
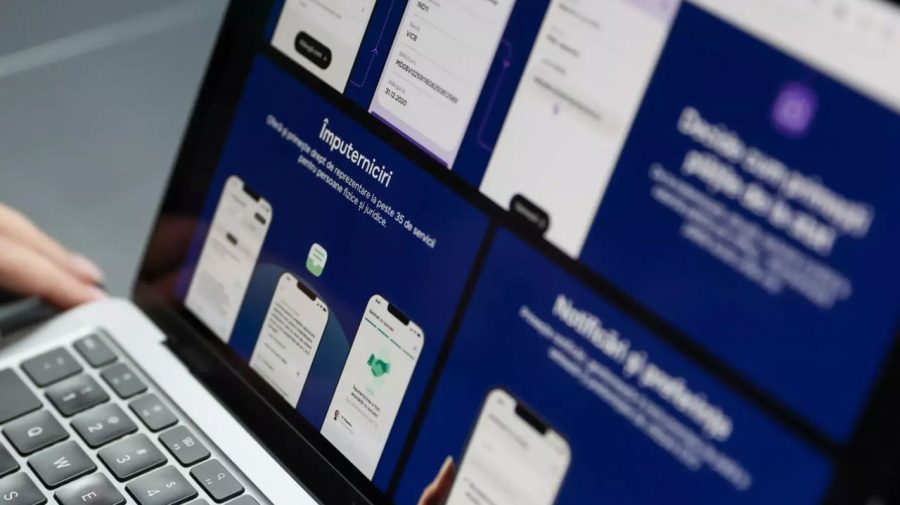
Agenția de Guvernare Electronică (AGE) anunță că 61 de servicii publice au fost restabilite și pot fi accesate din nou prin portalul evo.gov.md, în timp ce alte 21 rămân temporar indisponibile după atacul cibernetic asupra infrastructurii guvernamentale. Autoritățile spun că tentativele de atac continuă, însă verificările de până acum nu au depistat noi extrageri neautorizate de date din sistemele gestionate de AGE.

Potrivit AGE, atacatorii încearcă în continuare să găsească vulnerabilități în sistemele informatice ale instituțiilor publice. Restabilirea serviciilor se face treptat, după verificarea securității acestora. De proces sunt responsabile Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică și Agenția pentru Securitate Cibernetică.

În paralel, autoritățile verifică informațiile care ar fi fost extrase în urma atacului inițial. Scopul este să stabilească ce date au fost vizate și care sunt persoanele afectate. Listele întocmite sunt analizate pentru a elimina informațiile repetate sau neconcordanțele, iar AGE pregătește un mecanism prin care cetățenii afectați să fie informați individual.

Autoritățile mai precizează că, până acum, verificările nu au arătat că datele cetățenilor din registrele de stat ar fi fost modificate sau alterate în urma atacului.

Instituțiile implicate spun că vor anunța pe măsură ce vor fi restabilite și celelalte servicii, dar și după ce vor avea rezultate confirmate privind amploarea incidentului și persoanele afectate.

Amintim că, atacul cibernetic a avut loc în perioada 19–23 octombrie, iar datele personale a aproximativ 750.000 de cetățeni au fost extrase fără autorizație. Hackerii ar fi vizat în total aproximativ un milion de coduri de identificare (IDNP). Printre informațiile sustrase se numără date de identificare, informații despre rude și bunuri, prestații sociale, dar și unele date financiare.

În urma incidentului, șefa AGE, Nicoleta Colomeeț, și-a anunțat demisia. Reprezentanții instituției au precizat că sistemele financiare nu au fost compromise, însă datele extrase ar putea fi folosite de escroci.

Cazul  a ajuns și în atenția Parlamentului. Președintele Legislativului, Igor Grosu, a anunțat că membrii Comisiei pentru securitate națională, apărare și ordine publică vor organiza audieri pentru a clarifica circumstanțele scurgerii de date. Potrivit președintelui comisiei, Lilian Carp, acestea sunt programate pentru 4 noiembrie și se vor desfășura cu ușile închise.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!