Curs valutar
  • EUR
    20.0954
    -0.1737%
  • USD
    18.0365
    -0.2861%
  • RUB
    0.2239
    -0.3126%
  • RON
    3.7602
    -0.0585%
  • UAH
    0.3960
    -0.1768%

Toate știrile

30 octombrie 2026

Dosarul denunțurilor false privind atentatele teroriste cu bombă din țară! Procurorii au inițiat urmărire penală

06 Iul. 2022, 13:47
 // Categoria: Actualitate // Autor:  Realitatea.md
06 Iul. 2022, 13:47 // Actualitate //  Realitatea.md

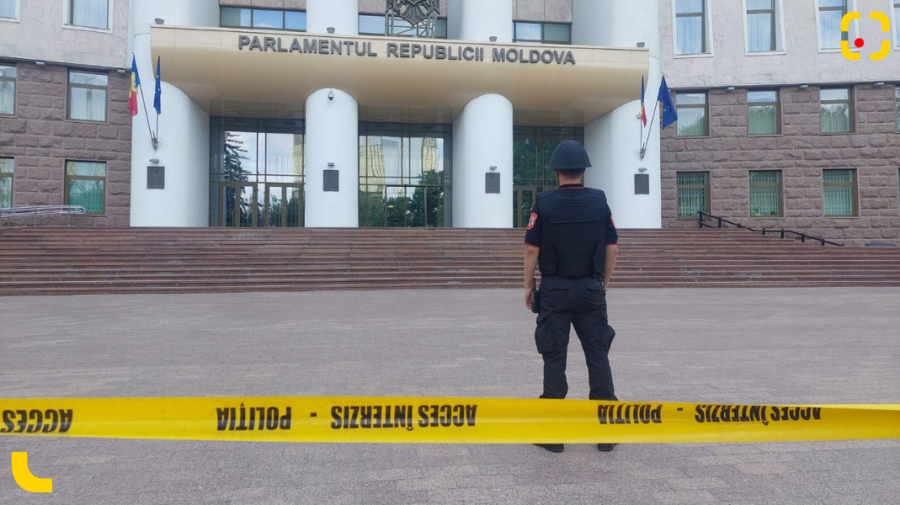
Procurorii anunță că investighează denunțurile false din ziua de marți, 5 iulie 2022, privind atentate cu bombă în Capitală și republică. Conform notei informative emise de oamenii legii, denunțurile au fost trimise de pe o adresă electronică, în după-amiaza aceleași zile, pe mai multe adrese guvernamentale și conțineau mesaje cu caracter amenințător despre plasarea unor obiecte explozive în mai multe instituții din țară.

„Denunțurile au declanșat aplicarea protocoalelor de precauție relevante, ceea ce a generat cheltuieli semnificative pentru bugetul de stat. Potrivit legii, comunicarea mincinoasă, cu bună-ştiinţă, despre acte de terorism se pedepsește cu amendă de la 27.500 la 42.500 lei sau cu muncă neremunerată în folosul comunităţii de la 180 la 240 de ore, sau cu închisoare de până la 2 ani”.

Totodată, în dimineața zilei de miercuri, 6 iulie, procurorii PCCOCS au trimis în judecată un alt dosar penal, în care un adolescent din Sudul republicii este învinuit de șapte denunțuri false despre faptul că anumite locații din Sudul republicii ar fi fost minate.

„Învinuitul trimisese înștiințările false prin poșta electronică, pentru a-si ascunde identitatea, însă a fost depistat de oamenii legii și investigat pentru tragerea lui la răspundere penală. Cazul a avut loc în perioada 19-21 ianuarie 2022 și a fost reflectat în presa națională. Denunțurile au vizat locații din Ceadâr-Lunga, Comrat și Vulcănești – instituții de învățământ, precum și un cimitir. Potrivit materialelor dosarului, la comunicarea denunțurilor false, adolescentul a urmărit scopul perturbării activității instituțiilor de stat”.

Responsabilii spun că, suplimentar examinării aspectului penal de către instanța de judecată, autoritățile au formulat și o acțiune civilă, pentru recuperarea celor circa 60.000 lei cheltuiți pentru acțiunile obligatorii cu rol de prevenție a potențialelor urmări provocate de astfel de atentate, întreprinse de serviciile specializate.

Autoritatea de investigație urmează să comunice public informații cu impact social major la subiectul anunțat, cu respectarea drepturilor procedurale ale părților, implicit a prezumției nevinovăției, prevăzute de lege.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!

Realitatea Live

30 Oct. 2026, 14:36
 // Categoria: Slider // Autor:  Daniela Baranovschi
30 Oct. 2026, 14:36 // Slider //  Daniela Baranovschi
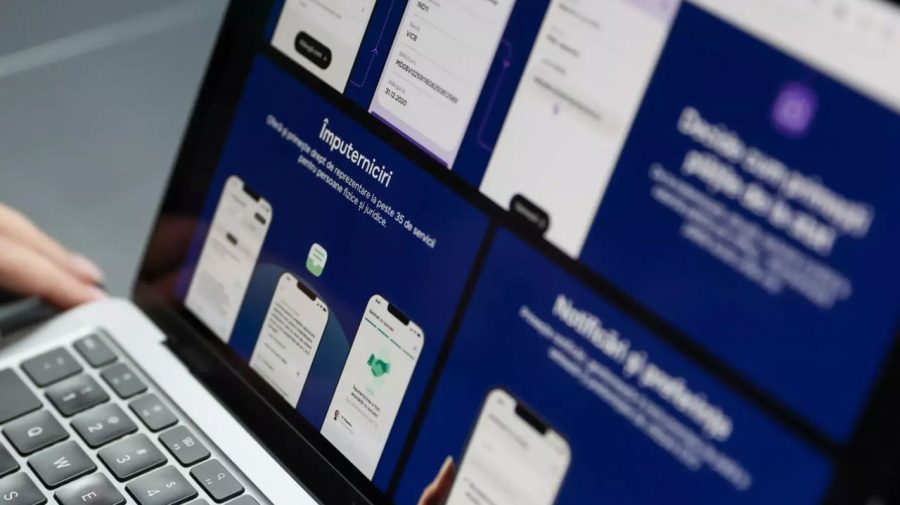
Agenția de Guvernare Electronică (AGE) anunță că 61 de servicii publice au fost restabilite și pot fi accesate din nou prin portalul evo.gov.md, în timp ce alte 21 rămân temporar indisponibile după atacul cibernetic asupra infrastructurii guvernamentale. Autoritățile spun că tentativele de atac continuă, însă verificările de până acum nu au depistat noi extrageri neautorizate de date din sistemele gestionate de AGE.

Potrivit AGE, atacatorii încearcă în continuare să găsească vulnerabilități în sistemele informatice ale instituțiilor publice. Restabilirea serviciilor se face treptat, după verificarea securității acestora. De proces sunt responsabile Agenția de Guvernare Electronică, Serviciul Tehnologia Informației și Securitate Cibernetică și Agenția pentru Securitate Cibernetică.

În paralel, autoritățile verifică informațiile care ar fi fost extrase în urma atacului inițial. Scopul este să stabilească ce date au fost vizate și care sunt persoanele afectate. Listele întocmite sunt analizate pentru a elimina informațiile repetate sau neconcordanțele, iar AGE pregătește un mecanism prin care cetățenii afectați să fie informați individual.

Autoritățile mai precizează că, până acum, verificările nu au arătat că datele cetățenilor din registrele de stat ar fi fost modificate sau alterate în urma atacului.

Instituțiile implicate spun că vor anunța pe măsură ce vor fi restabilite și celelalte servicii, dar și după ce vor avea rezultate confirmate privind amploarea incidentului și persoanele afectate.

Amintim că, atacul cibernetic a avut loc în perioada 19–23 octombrie, iar datele personale a aproximativ 750.000 de cetățeni au fost extrase fără autorizație. Hackerii ar fi vizat în total aproximativ un milion de coduri de identificare (IDNP). Printre informațiile sustrase se numără date de identificare, informații despre rude și bunuri, prestații sociale, dar și unele date financiare.

În urma incidentului, șefa AGE, Nicoleta Colomeeț, și-a anunțat demisia. Reprezentanții instituției au precizat că sistemele financiare nu au fost compromise, însă datele extrase ar putea fi folosite de escroci.

Cazul  a ajuns și în atenția Parlamentului. Președintele Legislativului, Igor Grosu, a anunțat că membrii Comisiei pentru securitate națională, apărare și ordine publică vor organiza audieri pentru a clarifica circumstanțele scurgerii de date. Potrivit președintelui comisiei, Lilian Carp, acestea sunt programate pentru 4 noiembrie și se vor desfășura cu ușile închise.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!