Curs valutar
  • EUR
    20.1267
    -0.0715%
  • USD
    18.3070
    -0.3682%
  • RUB
    0.2236
    0.1789%
  • RON
    3.7650
    -0.0558%
  • UAH
    0.4063
    -0.0984%

Toate știrile

20 noiembrie 2026

„Stimate domnule Grosu…”. Adresarea pretinsului soviet suprem de la Tiraspol către Parlamentul de la Chișinău

29 Apr. 2026, 11:40
 // Categoria: Actualitate // Autor:  Realitatea.md
29 Apr. 2026, 11:40 // Actualitate //  Realitatea.md

Pretinsul soviet suprem de la Tiraspol s-a adresat Parlamentului de la Chișinău și s-a plâns pe lipsă de dialog, Într-o scrisoare adresată lui Igor Grosu, oficialii separatiști își exprimă „îngrijorarea profundă”, referitoare la eliminarea facilităților fiscale pentru regiunea transnistreană.

„Asemenea măsuri distructive ar putea perturba legăturile economice regionale și ar putea duce la o escaladare accentuată a relațiilor”, se arată în documentul publicat.

Exponenții regimului de Tiraspol susțin că introducerea unor taxe „va duce inevitabil la creșterea prețurilor de consum” și va provoca o „criză umanitară în regiune”, notează rupor.md.  Prin urmare, ei solicită Parlamentului să renunțe măsurile anunțate și să promoveze un „dialog cuprinzător pentru normalizarea mediului de reglementare”.

Ridicarea facilităților fiscale pentru Transnistria ar urma să înceapă în iunie 2026. Atunci va fi demarată taxarea accizelor pentru produse precum alcoolul și tutunul, dar și se va elimina scutirea de TVA pentru gazele naturale livrate în regiune, care vor fi impozitate conform regulilor generale, inclusiv cu aplicarea cotei reduse stabilite la nivel național, conform bani.md.

Ulterior, măsurile vor fi extinse gradual, iar până în 2030 vor fi eliminate complet toate derogările fiscale existente pentru agenții economici din stânga Nistrului.

Realitatea Live

20 Nov. 2026, 14:35
 // Categoria: Slider // Autor:  Daniela Baranovschi
20 Nov. 2026, 14:35 // Slider //  Daniela Baranovschi

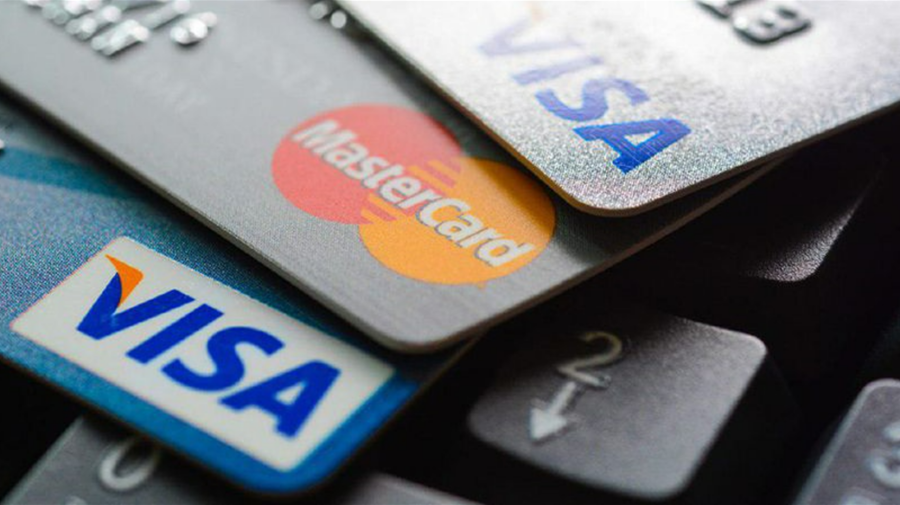
Un subcontractant al JPMorgan, Visa şi Mastercard a fost ţinta unui atac cibernetic în urma căruia hackerii au reuşit să acceseze datele clienţilor acestora, au declarat joi cele trei grupuri americane, asigurând că nu au fost sustrase date financiare.

„Am aflat că unele părţi terţe care furnizează servicii grupului au fost ţinta unui atac cibernetic”, a postat banca americană JPMorgan pe contul său de X, fără a oferi detalii despre acest atac sau despre compania vizată, scrie News.ro.

Pe baza informaţiilor de care dispune în acest moment, banca consideră că „hackerii au avut acces la date de marketing stocate de vânzători, care ar putea include numele clienţilor şi adresele de e-mail”.

Afirmând că niciunul dintre serviciile sale nu a fost afectat, banca a precizat că acest incident nu are nicio legătură cu problemele informatice care au afectat la începutul săptămânii mai multe bănci – printre care JPMorgan Chase -, compania aeriană United Airlines şi chiar agenţia americană de informaţii (NSA).

Un grup de hackeri, numit n0n, şi-a asumat responsabilitatea pentru acest atac de tip „ransomware”, un program de şantaj digital, şi a publicat documente care ar dovedi afirmaţiile sale, a declarat pentru AFP compania de securitate cibernetică SOCRadar, care nu a putut confirma în mod independent veridicitatea acestor afirmaţii.

Potrivit acesteia, grupul provine din Rusia şi a apărut în luna septembrie. Acesta susţine că a piratat aproape 200 de companii din întreaga lume. La rândul său, Visa a subliniat „că are cunoştinţă de aceste acuzaţii” legate de „un furnizor din regiunea Asia-Pacific”. „Sistemele Visa nu sunt implicate şi nu au fost afectate”, a afirmat grupul, asigurând că „niciun fel de date de plată, cum ar fi numerele cardurilor bancare, nu au fost afectate”.

Aceeaşi poziţie a fost adoptată şi de Mastercard, care menţionează „expunerea unei cantităţi limitate de informaţii nefinanciare referitoare la deţinătorii de carduri care fac parte dintr-un program specific de beneficii”.

„Nu există niciun impact asupra reţelei de plăţi Mastercard şi nici asupra capacităţii utilizatorilor de a-şi folosi cardurile”, a adăugat compania, afirmând că incidentul a fost „conţinut”. „Colaborăm cu furnizorul (ţinta atacului cibernetic) pentru a ajuta deţinătorii de carduri, dacă este necesar”, a adăugat aceasta.

Pentru cele mai importante știri, abonează-te la canalul nostru de TELEGRAM!